Whitepaper | Cyber Resilience Act & EU Maschinenverordnung Technische Umsetzung
Zertifizierte Maschinen schaffen Vertrauen und signalisieren die Einhaltung regulatorischer Anforderungen. Doch langfristige Zukunftsfähigkeit entsteht nicht allein durch den Nachweis von Compliance.
Mit dem Cyber Resilience Act (CRA) und der neuen EU-Maschinenverordnung (MVO) rückt die technische Umsetzung von Cybersecurity und Safety-Anforderungen stärker in den Fokus.
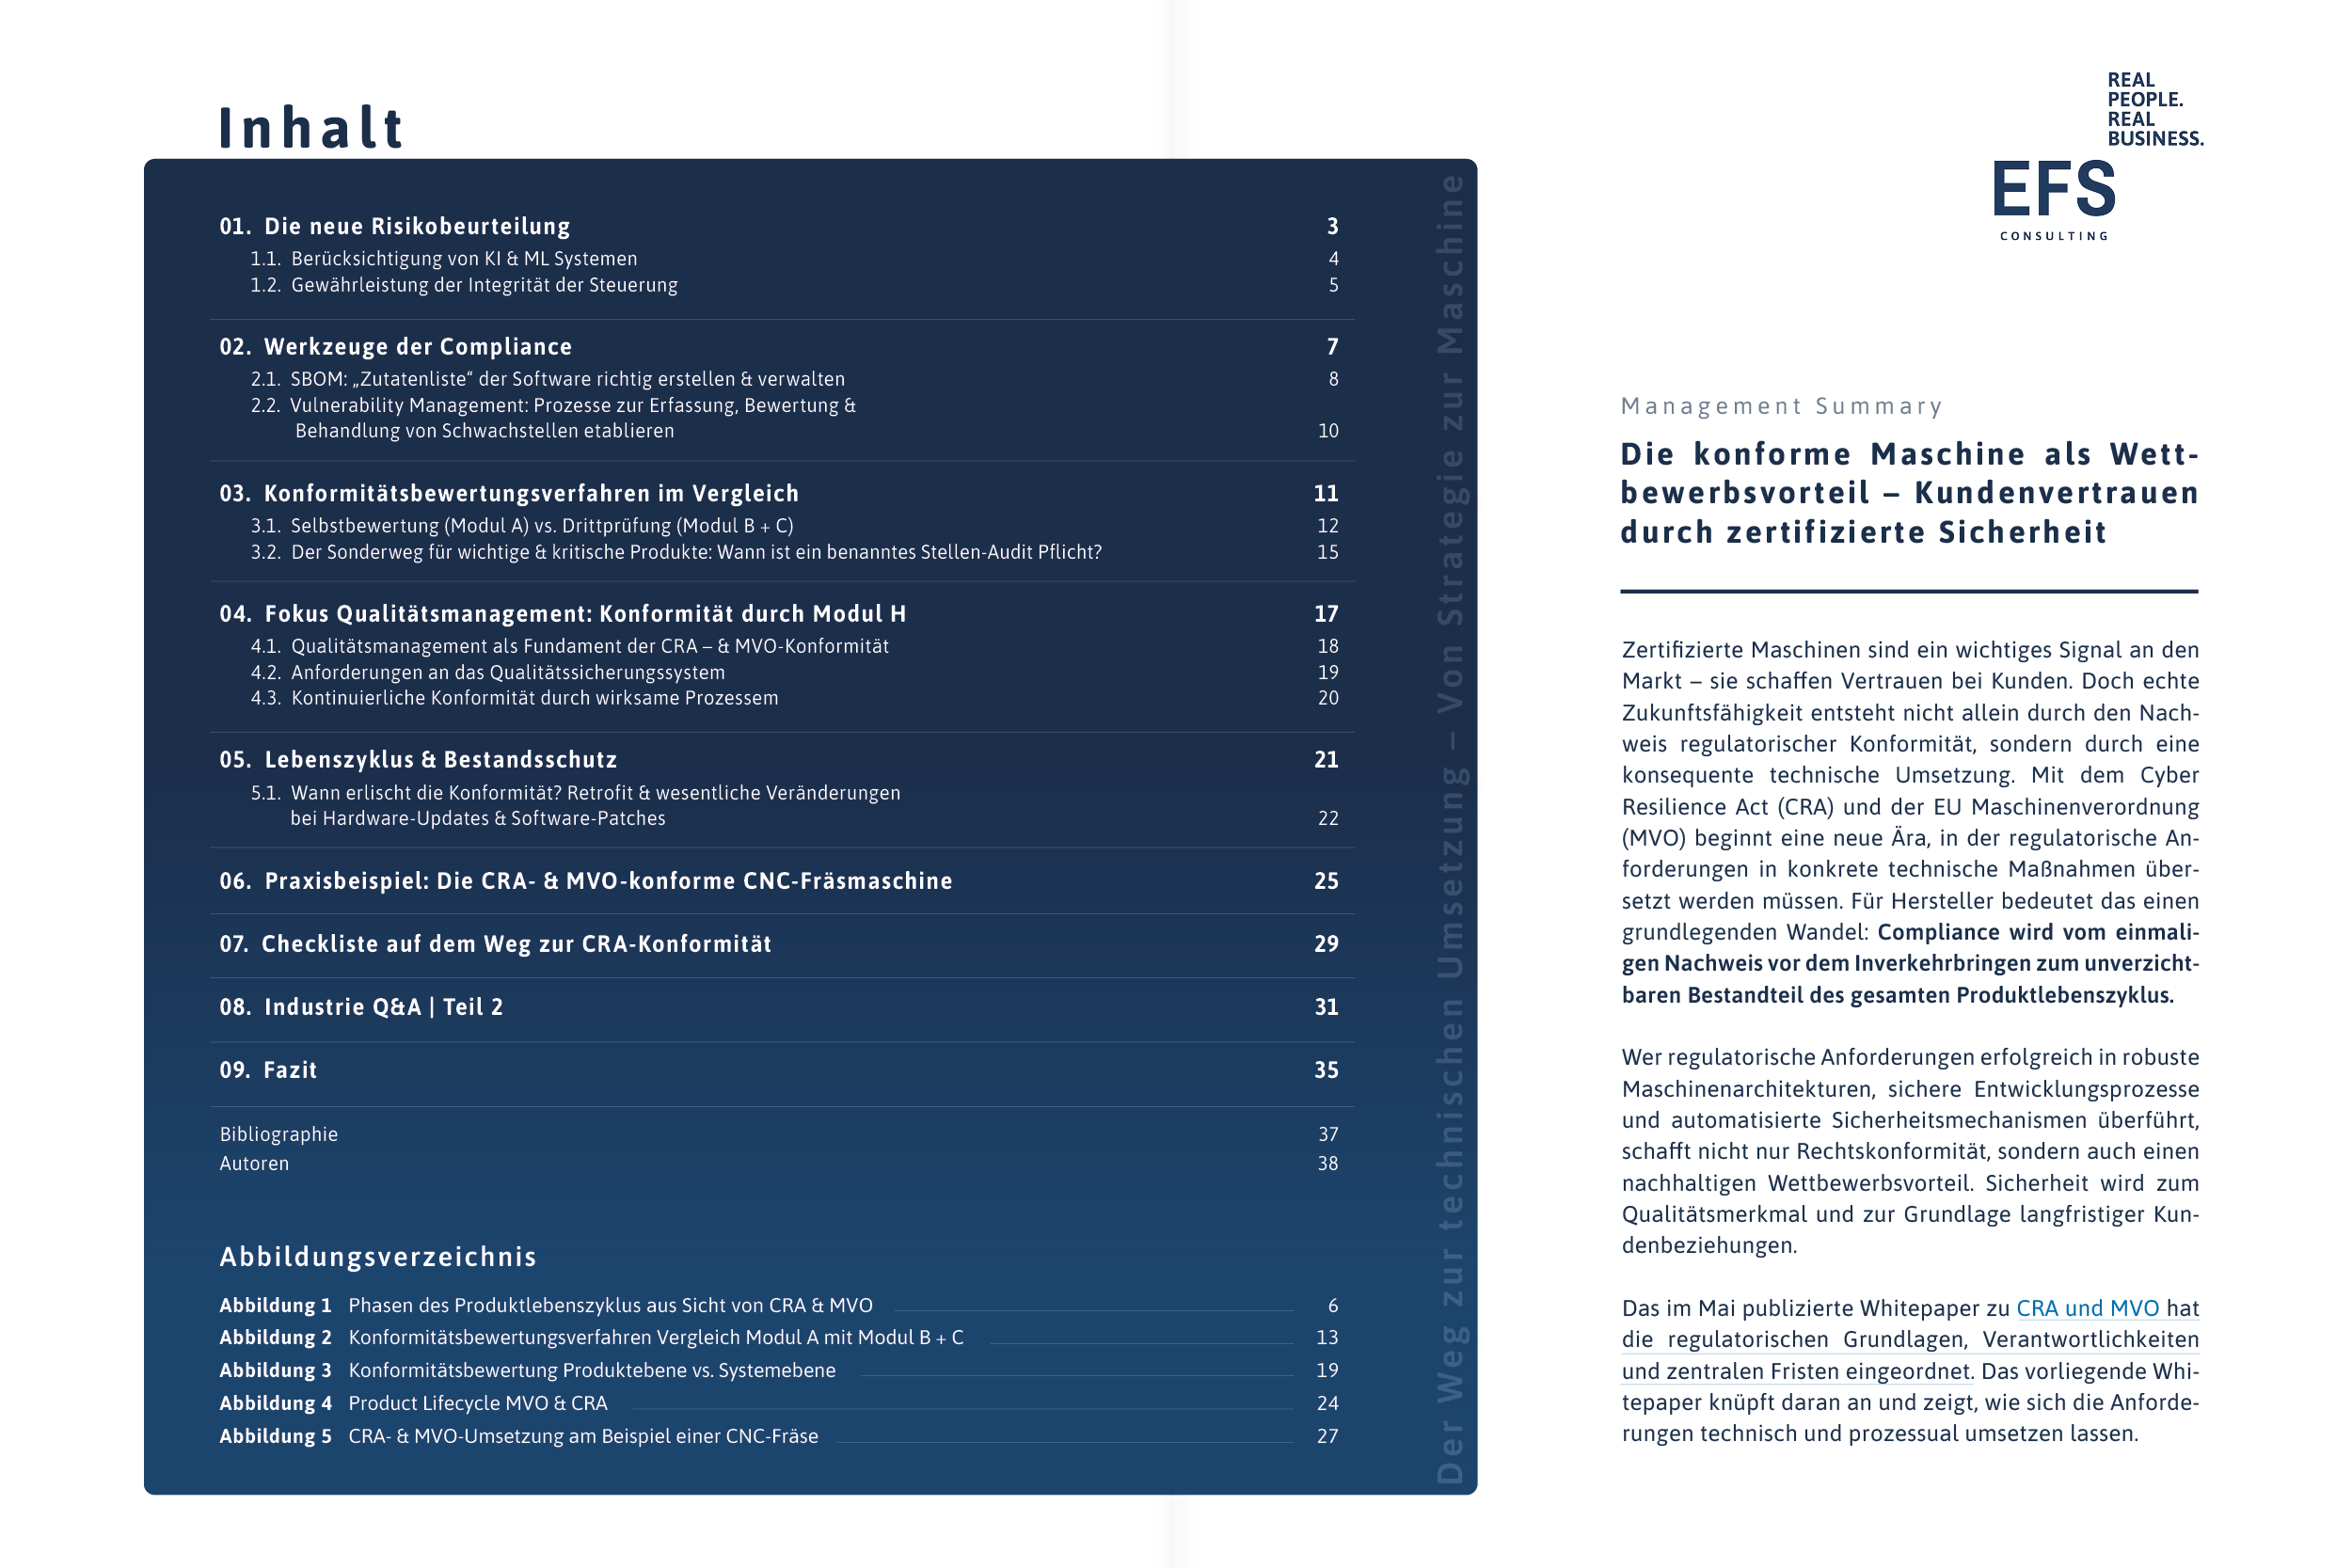
Inhaltsverzeichnis
Für Hersteller bedeutet dies einen grundlegenden Wandel: Compliance wird vom einmaligen Nachweis vor dem Inverkehrbringen zu einer kontinuierlichen Aufgabe über den gesamten Produktlebenszyklus hinweg. Entscheidend ist, regulatorische Vorgaben in sichere Maschinenarchitekturen, robuste Entwicklungsprozesse und wirksame Sicherheitsmechanismen zu übersetzen.
Das Whitepaper baut auf dem ersten Teil mit dem Titel „Cyber Resilience Act & EU Maschinenverordnung – Fest verschraubt. Sicher vernetzt? Synergien zwischen Security & Safety als Hersteller nutzen“ auf. Teil 1 bietet Unternehmen frühzeitig Orientierung und Handlungssicherheit und verdeutlicht, wie sich regulatorische Anforderungen in Wettbewerbsvorteile verwandeln lassen. Zum Whitepaper CRA x MVO – Teil 1.
Das vorliegende Whitepaper, Teil 2, hingegen zeigt, wie Unternehmen den Schritt von der regulatorischen Anforderung zur praktischen Umsetzung erfolgreich meistern und Sicherheit als nachhaltigen Wettbewerbsvorteil etablieren können.
Von Compliance zur resilienten Maschine
Im Mittelpunkt stehen technische und organisatorische Maßnahmen, mit denen Hersteller die Anforderungen von CRA und MVO effektiv umsetzen können. Das Whitepaper beleuchtet, wie Cybersecurity bereits in der Entwicklungsphase verankert, Sicherheitsanforderungen entlang des gesamten Produktlebenszyklus berücksichtigt und regulatorische Vorgaben effizient in bestehende Prozesse integriert werden können.
Dabei wird deutlich: Sicherheit ist längst kein reines Compliance-Thema mehr. Sie entwickelt sich zunehmend zu einem zentralen Qualitätsmerkmal, das Vertrauen schafft, Risiken reduziert und langfristige Kundenbeziehungen stärkt.
Key Take Aways
- CRA und MVO technisch umsetzen: Erfahren Sie, wie regulatorische Anforderungen in konkrete technische Maßnahmen und Entwicklungsprozesse übersetzt werden können.
- Security by Design etablieren: Das Whitepaper zeigt, wie Cybersecurity von Beginn an in Maschinenarchitekturen und Produktentwicklungen integriert wird.
- Compliance über den gesamten Lebenszyklus sicherstellen: Lernen Sie, welche organisatorischen und technischen Voraussetzungen für eine nachhaltige Einhaltung regulatorischer Anforderungen notwendig sind.
- Sicherheit als Wettbewerbsvorteil nutzen: Erhalten Sie Einblicke, wie Unternehmen durch robuste Sicherheitskonzepte Vertrauen schaffen und ihre Marktposition stärken können.
Für wen ist das Whitepaper relevant?
Das Whitepaper richtet sich an Hersteller von Maschinen und Anlagen, Produktverantwortliche, Entwicklungs- und Engineering-Teams, Cybersecurity-Verantwortliche sowie Fach- und Führungskräfte, die für Compliance, Produktsicherheit und die Umsetzung regulatorischer Anforderungen verantwortlich sind.
Praxistaugliche Orientierung für CRA & MVO
Mit CRA und MVO steigen die Anforderungen an die Sicherheit vernetzter Maschinen und industrieller Produkte deutlich. Unternehmen, die regulatorische Vorgaben frühzeitig in ihre technischen und organisatorischen Prozesse integrieren, schaffen die Grundlage für nachhaltige Compliance, sichere Produkte und langfristigen Unternehmenserfolg.
Das Whitepaper bietet einen praxisnahen Leitfaden für die technische Umsetzung regulatorischer Anforderungen und zeigt auf, wie aus Compliance echte Resilienz und Zukunftsfähigkeit entstehen.
Zur Vollversion
Das Whitepaper ist in der Vollversion kostenlos verfügbar.
Autoren